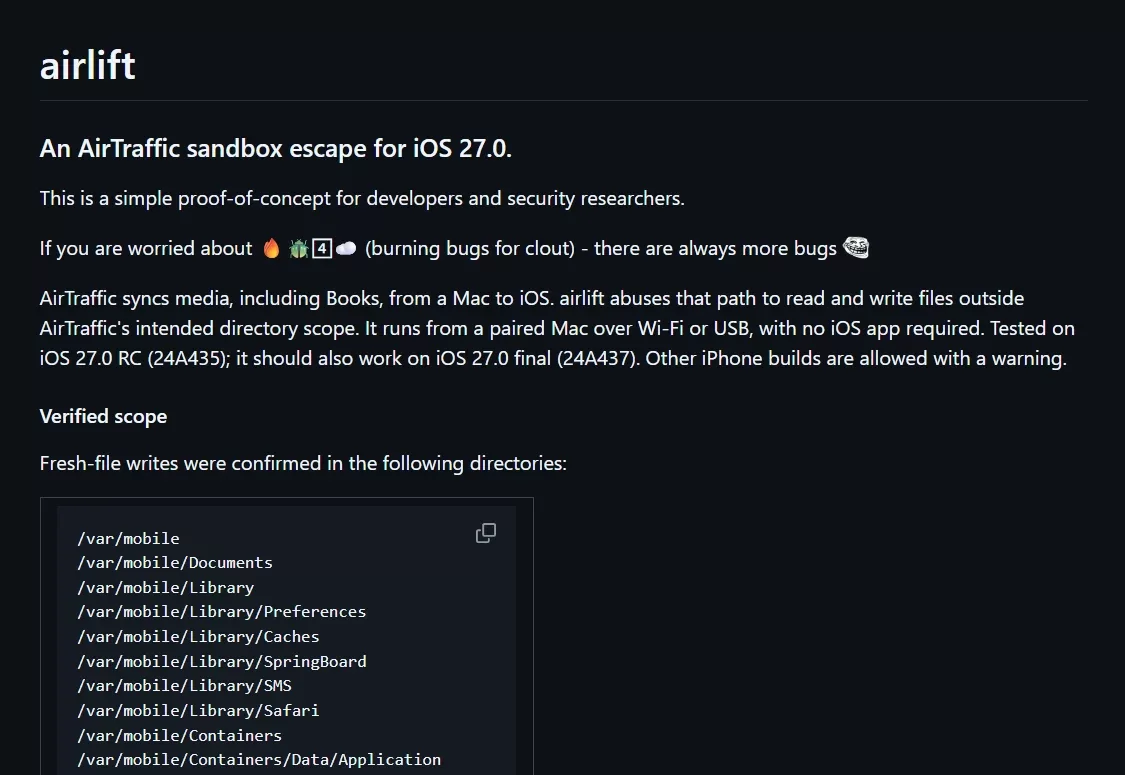
Hỗ trợ iOS: Đã thử nghiệm trên iOS 27.0 RC (24A435), dự kiến hoạt động trên iOS 27.0 chính thức (24A437).
Một dự án mới mang tên AirLift vừa được nhà phát triển 0xjohnnydev công khai trên GitHub, giới thiệu một phương pháp sandbox escape trên iOS 27.0 thông qua hệ thống AirTraffic của Apple.
1.AirLift là gì?
AirLift là một proof-of-concept (PoC) hướng tới các nhà phát triển và nhà nghiên cứu bảo mật.
Điểm đáng chú ý là AirLift không yêu cầu cài một ứng dụng riêng lên iPhone. Công cụ hoạt động từ một máy Mac đã được ghép đôi với thiết bị, kết nối thông qua Wi-Fi hoặc USB.
1.1Khai thác đường đồng bộ AirTraffic
AirTraffic được Apple sử dụng để đồng bộ nội dung từ macOS sang iOS, trong đó có dữ liệu của ứng dụng Books.
Theo phân tích của tác giả, AirLift tận dụng cách ATAirlock xử lý đường dẫn file trong quá trình đồng bộ Books. Một số giá trị đường dẫn không được kiểm tra đầy đủ, kết hợp với symbolic link có thể khiến thao tác di chuyển file vượt ra ngoài thư mục Media vốn được chỉ định.
Qua đó, PoC có thể thực hiện thao tác đọc hoặc ghi file tại những khu vực mà AirTraffic thông thường không nên truy cập.
2.Phạm vi đã được xác nhận
Tác giả cho biết việc tạo file mới đã được xác nhận tại nhiều khu vực dưới /var/mobile, bao gồm:
- /var/mobile/Documents
- /var/mobile/Library
- /var/mobile/Library/Preferences
- /var/mobile/Library/Caches
- /var/mobile/Library/SpringBoard
- /var/mobile/Library/SMS
- /var/mobile/Library/Safari
- /var/mobile/Containers
- /var/mobile/Containers/Data/Application
- /var/mobile/Containers/Shared/AppGroup
- /var/tmp
Khả năng đọc file được thực hiện theo cách gián tiếp: một file đã biết được tạm thời chuyển vào khu vực Media, đọc thông qua AFC rồi đưa trở lại vị trí ban đầu.
2.1Chưa thể can thiệp MobileGestalt
Một giới hạn đáng chú ý là tác giả xác nhận AirLift hiện chưa hoạt động với file plist của MobileGestalt.
Điều này đồng nghĩa AirLift ở trạng thái hiện tại chưa nên được hiểu là một công cụ có khả năng chỉnh sửa mọi thành phần hệ thống hay một jailbreak hoàn chỉnh.
3.Không phải jailbreak hoàn chỉnh
AirLift nên được xem là một sandbox escape/PoC nghiên cứu bảo mật, thay vì một jailbreak đầy đủ.
Dự án cho thấy một đường tấn công khá thú vị thông qua chuỗi thành phần liên quan tới:
- MobileDevice → AirTraffic → AFC → ATC → Books → ATAirlock → NSFileManager
Việc có khả năng đọc/ghi ra ngoài phạm vi sandbox nhất định có thể trở thành nền tảng cho các nghiên cứu sâu hơn, nhưng bản thân AirLift hiện chưa cung cấp một môi trường jailbreak hoàn chỉnh hay quyền kernel.
4.Dự án vẫn đang được cập nhật
AirLift mới được công khai ngày 14/9/2026 và tác giả vẫn đang cập nhật mã nguồn. Một trong những thay đổi mới nhất tập trung vào việc bảo toàn trạng thái đồng bộ Books hiện có, hạn chế ảnh hưởng tới dữ liệu của người dùng trong quá trình chạy PoC.
Đây sẽ là một dự án đáng chú ý đối với cộng đồng nghiên cứu bảo mật iOS 27, đặc biệt trong bối cảnh iOS 27 vừa được Apple phát hành chính thức.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ.