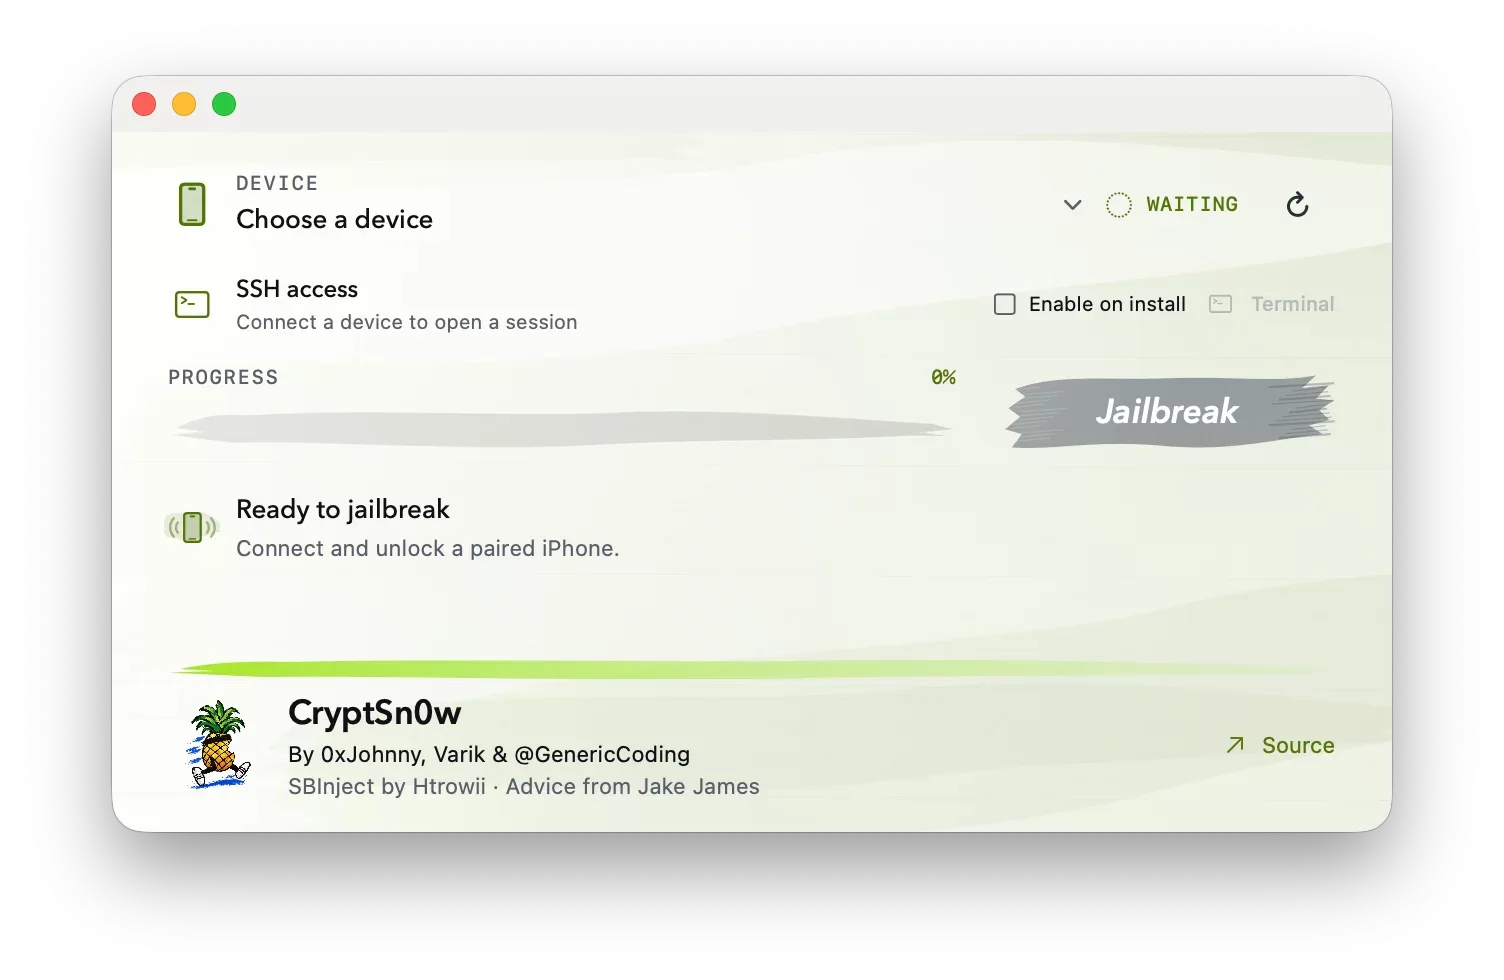
Cộng đồng Jailbreak iOS vừa đón nhận một thông tin đáng chú ý khi nhà phát triển 0xjohnny công khai mã nguồn CryptSn0w, dự án Jailbreak sử dụng lỗ hổng liên quan đến hệ thống xác thực TSS và Cryptex của Apple.
Khác với những phương pháp Jailbreak truyền thống thường dựa vào lỗ hổng Kernel hoặc BootROM, CryptSn0w khai thác điểm yếu trong cơ chế xác thực chữ ký của Apple để triển khai các thành phần Jailbreak lên thiết bị.
Tuy nhiên, nhà phát triển xác nhận Apple đã khắc phục lỗ hổng này. Vì vậy, mã nguồn được phát hành chỉ phục vụ mục đích nghiên cứu và không phải công cụ Jailbreak có thể sử dụng trên các thiết bị mới.
1.CryptSn0w là gì?
CryptSn0w là dự án Jailbreak iOS được phát triển bởi 0xjohnny cùng một số nhà phát triển khác, sử dụng cơ chế Cryptex kết hợp với lỗ hổng trong hệ thống TSS của Apple.
Dự án từng hướng đến việc triển khai môi trường Jailbreak trên iOS 27 và các phiên bản trước đó, bao gồm những thiết bị sử dụng chip A20 Pro trở xuống.
Điểm đặc biệt của CryptSn0w nằm ở cách triển khai Jailbreak thông qua một Cryptex được cá nhân hóa cho từng thiết bị, thay vì chỉ dựa vào các phương pháp khai thác lỗ hổng truyền thống.
Cryptex là một dạng ảnh đĩa được Apple sử dụng để phân phối và quản lý một số thành phần hệ thống. Những thành phần này phải trải qua quá trình xác thực chữ ký trước khi được hệ điều hành chấp nhận.
Bằng cách tận dụng lỗ hổng trong quy trình xác thực TSS/Cryptex, nhóm phát triển từng có thể triển khai một môi trường chứa các thành phần cần thiết để thực hiện Jailbreak.
2.CryptSn0w khai thác lỗ hổng TSS của Apple như thế nào?
TSS (Tatsu Signing Server) là hệ thống máy chủ chịu trách nhiệm cấp dữ liệu xác thực chữ ký cho firmware và một số thành phần hệ thống của Apple.
Trong điều kiện thông thường, iPhone chỉ chấp nhận những thành phần đáp ứng yêu cầu xác thực của hệ thống.
CryptSn0w tận dụng một lỗ hổng trong cơ chế TSS/Cryptex để triển khai Cryptex chứa môi trường Jailbreak.
Cryptex này bao gồm các thành phần như bootstrap, trust cache, trình quản lý gói Sileo và những thư viện cần thiết để thực thi mã.
Trust cache chứa thông tin nhận dạng của các tệp thực thi được hệ thống tin cậy, cho phép những thành phần đã được xác thực hoạt động trong môi trường iOS.
Tuy nhiên, việc thêm các tệp thực thi mới không đồng nghĩa với việc chúng tự động được hệ thống chấp nhận.
Để giải quyết vấn đề này, CryptSn0w sử dụng cơ chế thực thi JIT (Just-In-Time) kết hợp với bộ nạp mã riêng.
Phương pháp này cho phép một số mã thực thi được tải thông qua các tiến trình đã có quyền phù hợp mà không cần bổ sung từng tệp vào trust cache ban đầu.
Đây là một trong những điểm kỹ thuật đáng chú ý nhất của dự án.
3.CryptSn0w hỗ trợ những tính năng gì?
Theo tài liệu được công khai, CryptSn0w không chỉ dừng lại ở việc triển khai bootstrap mà còn tích hợp nhiều thành phần quen thuộc trong cộng đồng Jailbreak.
Các tính năng đáng chú ý bao gồm:
- Sileo: Trình quản lý gói cho phép cài đặt và quản lý các tweak Jailbreak.
- ElleKit: Framework hỗ trợ can thiệp và tùy chỉnh hoạt động của ứng dụng, tiến trình hệ thống.
- SBInject: Thành phần hỗ trợ nạp tweak vào SpringBoard và Settings.
- PreferenceLoader: Cho phép tích hợp giao diện cấu hình tweak vào ứng dụng Cài đặt.
- Root SSH: Hỗ trợ truy cập hệ thống thông qua SSH khi được kích hoạt.
- macOS Installer: Công cụ cài đặt được phát triển với giao diện SwiftUI.
Ngoài ra, bootstrap của CryptSn0w còn có cơ chế khôi phục các dịch vụ sau khi thiết bị khởi động lại.
Điều này giúp dự án có khả năng duy trì một số thành phần Jailbreak qua quá trình khởi động lại, thay vì yêu cầu người dùng thực hiện lại toàn bộ thao tác kích hoạt.
Tuy nhiên, khả năng duy trì dịch vụ không đồng nghĩa với việc tất cả tweak hoặc tính năng Jailbreak đều hoạt động ổn định trên mọi phiên bản iOS.
4.Apple đã vá lỗ hổng TSS/Cryptex
Mặc dù CryptSn0w từng đạt được những kết quả đáng chú ý, phương pháp Jailbreak này hiện không còn khả dụng cho các lượt cài đặt mới.
Theo xác nhận từ nhóm phát triển, Apple đã khắc phục lỗ hổng TSS/Cryptex mà dự án sử dụng.
Điểm đáng chú ý là lỗ hổng nằm trong cơ chế xác thực liên quan đến máy chủ của Apple.
Do đó, Apple có thể ngăn chặn phương pháp khai thác bằng cách điều chỉnh hệ thống xác thực phía máy chủ mà không nhất thiết phải phát hành bản cập nhật iOS cho từng thiết bị.
Sau khi lỗ hổng được khắc phục, quy trình yêu cầu chữ ký và cài đặt Cryptex ban đầu của CryptSn0w không còn hoạt động.
Điều này cũng có nghĩa người dùng không thể tải mã nguồn hiện tại về và sử dụng để Jailbreak một thiết bị mới theo phương pháp trước đây.
5.Vì sao mã nguồn CryptSn0w vẫn được công khai?
Sau khi lỗ hổng bị khắc phục, nhóm phát triển quyết định công khai mã nguồn CryptSn0w trên GitHub nhằm phục vụ nghiên cứu.
Repository chứa nhiều thành phần liên quan đến quá trình xây dựng Cryptex, triển khai bootstrap, tích hợp Sileo và thực thi mã trong môi trường iOS.
Đáng chú ý, dự án còn bao gồm mã nguồn ứng dụng cài đặt dành cho macOS.
Ứng dụng này được phát triển bằng SwiftUI, yêu cầu macOS 14 trở lên và Swift 6.2 hoặc mới hơn để biên dịch.
Tuy nhiên, nhóm phát triển đã chủ động loại bỏ một số phần quan trọng liên quan đến việc xây dựng yêu cầu TSS, cá nhân hóa chữ ký và quy trình cài đặt.
Những phần này được thay thế bằng nội dung giữ chỗ nhằm phục vụ nghiên cứu.
Nhà phát triển cũng cho biết việc giữ lại một số chi tiết không đồng nghĩa với việc nhóm đang sở hữu một công cụ Jailbreak Untethered chưa công bố.
Vì vậy, mã nguồn CryptSn0w hiện có giá trị chủ yếu đối với các nhà nghiên cứu bảo mật và những lập trình viên muốn tìm hiểu sâu hơn về cơ chế xác thực của iOS.
6.CryptSn0w có thể Jailbreak iOS 27 ở thời điểm hiện tại không?
Câu trả lời là không, nếu người dùng muốn sử dụng phương pháp cài đặt ban đầu trên một thiết bị mới.
Mặc dù mã nguồn đã được công khai, lỗ hổng TSS/Cryptex mà CryptSn0w phụ thuộc vào đã bị Apple khắc phục.
Ngoài ra, một số thành phần quan trọng của quy trình xác thực cũng không được cung cấp đầy đủ trong repository.
Điều này khiến việc biên dịch mã nguồn không thể tự động tạo ra một công cụ Jailbreak hoàn chỉnh và có khả năng hoạt động trên iOS hiện tại.
Đối với những thiết bị từng được triển khai CryptSn0w trước khi lỗ hổng bị vá, trạng thái hoạt động còn phụ thuộc vào cấu hình và môi trường đã được cài đặt trước đó.
Người dùng cũng cần lưu ý rằng những công cụ tự nhận có thể Jailbreak iOS 27 bằng CryptSn0w nên được kiểm tra kỹ nguồn gốc trước khi sử dụng.
7.CryptSn0w có ý nghĩa gì đối với cộng đồng Jailbreak?
Việc công khai mã nguồn CryptSn0w mang đến một góc nhìn đáng chú ý về những phương pháp nghiên cứu bảo mật iOS hiện đại.
Trong nhiều năm, các công cụ Jailbreak thường tập trung vào việc khai thác lỗ hổng Kernel, vượt qua cơ chế bảo vệ bộ nhớ hoặc tận dụng những điểm yếu trong quá trình khởi động thiết bị.
CryptSn0w cho thấy hệ thống xác thực chữ ký và các thành phần được Apple tin cậy cũng là những lĩnh vực quan trọng trong nghiên cứu bảo mật.
Dù phương pháp khai thác ban đầu không còn hoạt động, những thành phần như SBInject, Cryptex bootstrap và cơ chế nạp mã vẫn có thể cung cấp thông tin hữu ích cho các nghiên cứu trong tương lai.
Đặc biệt, việc công khai mã nguồn cho phép cộng đồng tìm hiểu cách các thành phần Jailbreak được tích hợp và vận hành trong một môi trường iOS có nhiều cơ chế bảo vệ.
CryptSn0w hiện không phải một bản Jailbreak mới dành cho người dùng phổ thông. Tuy nhiên, dự án vẫn là một tài liệu nghiên cứu đáng chú ý, cho thấy những hướng tiếp cận khác biệt trong quá trình tìm kiếm và khai thác lỗ hổng bảo mật trên hệ sinh thái Apple.
Mã nguồn dự án: GitHub – 0xjohnnydev/cryptsn0w
Chưa có bình luận. Hãy là người đầu tiên chia sẻ.