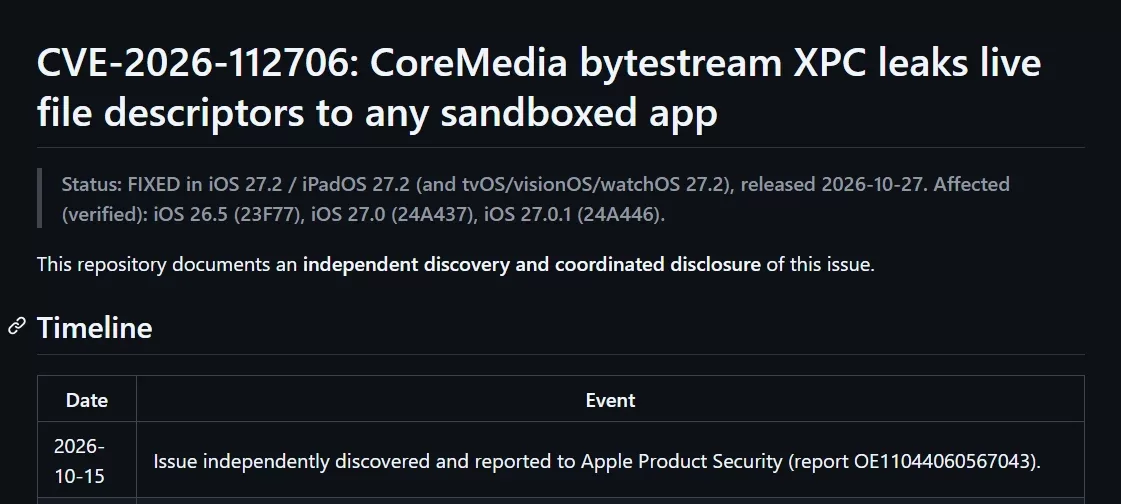
Một nhà nghiên cứu bảo mật vừa công khai mã nguồn Proof of Concept (PoC) cho lỗ hổng CVE-2026-112706 trong CoreMedia, cho phép ứng dụng iOS truy cập một số tệp dữ liệu được bảo vệ mà không cần Jailbreak hoặc quyền truy cập đặc biệt.
Lỗ hổng ảnh hưởng đến các phiên bản iOS 26.5, iOS 27.0 và iOS 27.0.1 đã được kiểm chứng, trước khi được Apple khắc phục trong bản cập nhật iOS 27.2 phát hành ngày 27/10/2026.
Đáng chú ý, phương pháp khai thác không yêu cầu thiết bị phải Jailbreak và có thể được thực hiện từ một ứng dụng thông thường đang hoạt động bên trong môi trường Sandbox của iOS.
1.CVE-2026-112706 là gì?
CVE-2026-112706 là lỗ hổng bảo mật liên quan đến cơ chế kiểm soát quyền truy cập trong CoreMedia, framework được Apple sử dụng để xử lý nhiều tác vụ liên quan đến nội dung đa phương tiện.
Lỗ hổng xuất hiện trong quá trình giao tiếp giữa ứng dụng và dịch vụ hệ thống mediaplaybackd thông qua XPC.
Trong điều kiện thông thường, mỗi ứng dụng iOS hoạt động bên trong một môi trường Sandbox riêng biệt, giúp ngăn chặn việc truy cập trái phép vào dữ liệu của hệ thống hoặc ứng dụng khác.
Tuy nhiên, nhà nghiên cứu phát hiện dịch vụ CoreMedia có thể mở một số tệp được bảo vệ bằng quyền của tiến trình hệ thống, sau đó chuyển file descriptor đang hoạt động cho ứng dụng yêu cầu.
Điều này khiến ứng dụng có thể đọc dữ liệu từ những tệp mà bản thân nó không được phép mở trực tiếp.
Theo tài liệu công bố, quá trình khai thác không yêu cầu quyền Root, Jailbreak hoặc entitlement đặc biệt.
2.Lỗ hổng CoreMedia hoạt động như thế nào?
Nguyên nhân chính của CVE-2026-112706 nằm ở việc dịch vụ mediaplaybackd không kiểm tra đầy đủ quyền truy cập của ứng dụng trước khi xử lý một số yêu cầu mở tệp.
CoreMedia sử dụng cơ chế XPC để trao đổi dữ liệu giữa các tiến trình.
Thông thường, một ứng dụng muốn truy cập tệp nằm ngoài Sandbox sẽ bị hệ điều hành từ chối nếu không có quyền phù hợp.
Tuy nhiên, trong trường hợp này, ứng dụng có thể gửi yêu cầu đến dịch vụ CoreMedia để mở một đường dẫn tệp.
Thay vì xác minh ứng dụng gửi yêu cầu có được phép truy cập đường dẫn đó hay không, dịch vụ có thể mở tệp bằng quyền của chính tiến trình hệ thống.
Sau đó, một file descriptor được trả về cho ứng dụng.
File descriptor là một định danh được hệ điều hành sử dụng để quản lý tệp đang mở.
Khi nhận được file descriptor hợp lệ, ứng dụng có thể thực hiện thao tác đọc mà không cần mở lại đường dẫn ban đầu.
Đây chính là điểm yếu cho phép ứng dụng vượt qua một phần giới hạn truy cập tệp của Sandbox.
Tuy nhiên, khả năng truy cập vẫn bị giới hạn bởi quyền của dịch vụ hệ thống và không áp dụng cho mọi tệp trên thiết bị.
3.Những dữ liệu nào có thể bị truy cập?
Theo kết quả thử nghiệm được công bố, nhà nghiên cứu đã kiểm tra 27 mục tiêu nhằm xác định phạm vi ảnh hưởng của lỗ hổng.
Kết quả cho thấy khả năng đọc dữ liệu tập trung vào thư mục thư viện phương tiện:
- /private/var/mobile/Media/iTunes_Control/iTunes/
Đây là khu vực chứa một số cơ sở dữ liệu và tệp cấu hình liên quan đến thư viện nội dung đa phương tiện trên thiết bị.
Những dữ liệu có thể truy cập trong quá trình thử nghiệm bao gồm:
- Một số cơ sở dữ liệu thư viện phương tiện.
- Tệp PlayCounts.plist.
- Tệp VoiceMemos.plist.
- Một số tệp ContentTaste.
- Các tệp IC-Info liên quan đến thiết bị.
Đáng chú ý, nhà nghiên cứu cũng thử truy cập nhiều khu vực dữ liệu nhạy cảm khác như Photos, Messages, Contacts, Keychain, Safari, Health và Wallet.
Tuy nhiên, các yêu cầu truy cập những khu vực này đều bị từ chối.
Điều đó cho thấy CVE-2026-112706 không phải lỗ hổng cho phép đọc toàn bộ dữ liệu trên iPhone.
Phạm vi khai thác đã được chứng minh chủ yếu giới hạn ở một số dữ liệu thư viện phương tiện.
4.Không cần Jailbreak vẫn có thể khai thác lỗ hổng
Một trong những điểm đáng chú ý nhất của CVE-2026-112706 là khả năng khai thác trên thiết bị iOS nguyên bản.
Theo tài liệu GitHub, toàn bộ quá trình thử nghiệm được thực hiện trên các thiết bị chưa Jailbreak.
Ứng dụng thử nghiệm không yêu cầu quyền truy cập đặc biệt hoặc hiển thị thông báo xin cấp quyền từ người dùng.
Trong quá trình kiểm chứng, ứng dụng không thể mở trực tiếp tệp được bảo vệ do bị Sandbox từ chối.
Tuy nhiên, khi yêu cầu dịch vụ CoreMedia mở cùng tệp đó, ứng dụng có thể nhận được file descriptor và đọc nội dung thành công.
Ngoài khả năng đọc tệp, nhà nghiên cứu còn ghi nhận khả năng liệt kê một số thư mục được bảo vệ.
Lỗ hổng cũng có thể giúp phân biệt một đường dẫn có tồn tại hay không thông qua phản hồi lỗi khác nhau từ dịch vụ hệ thống.
Tuy nhiên, các thử nghiệm không chứng minh được khả năng ghi hoặc chỉnh sửa dữ liệu trong những khu vực được bảo vệ.
Vì vậy, đây chủ yếu là lỗ hổng liên quan đến việc đọc và tiết lộ thông tin, không phải phương pháp chiếm toàn quyền điều khiển thiết bị.
5.iOS 27.0 từng khắc phục một phần nhưng chưa triệt để
Theo kết quả nghiên cứu, Apple đã thực hiện một số thay đổi trong iOS 27.0 nhằm hạn chế những phương thức truy cập dữ liệu thông qua CoreMedia.
Cụ thể, một số thao tác phụ được sử dụng để đọc dữ liệu đã bị chặn trên iOS 27.0.
Tuy nhiên, phương thức trả về file descriptor thông qua quá trình tạo bytestream vẫn hoạt động.
Điều này khiến lỗ hổng tiếp tục có thể khai thác trên iOS 27.0 và iOS 27.0.1.
Nhà nghiên cứu đã kiểm chứng khả năng đọc dữ liệu trên cả ba phiên bản:
- iOS 26.5: Lỗ hổng hoạt động và cho phép đọc dữ liệu thông qua file descriptor.
- iOS 27.0: Một số phương thức truy cập bị hạn chế, nhưng đường khai thác chính vẫn hoạt động.
- iOS 27.0.1: Lỗ hổng tiếp tục tồn tại và chưa được khắc phục hoàn toàn.
Đến iOS 27.2, Apple mới phát hành bản vá được công bố cho CVE-2026-112706.
6.Apple chính thức vá CVE-2026-112706 trên iOS 27.2
Ngày 27/10/2026, Apple phát hành các bản cập nhật bảo mật mới, trong đó có iOS 27.2 và iPadOS 27.2.
Theo thông tin được nhà nghiên cứu trích dẫn từ bản tin bảo mật của Apple, CVE-2026-112706 được mô tả là vấn đề liên quan đến quyền truy cập trong CoreMedia.
Lỗ hổng có thể khiến ứng dụng truy cập dữ liệu nhạy cảm của người dùng.
Apple cho biết vấn đề đã được giải quyết bằng cách bổ sung các giới hạn truy cập.
Bản vá cũng được công bố cho những nền tảng khác trong hệ sinh thái Apple, bao gồm tvOS, visionOS và watchOS 27.2.
Việc khắc phục lỗ hổng giúp ngăn chặn phương pháp truy cập dữ liệu được mô tả trong PoC công khai.
7.Mã nguồn PoC đã được công khai trên GitHub
Ngày 28/10/2026, một nhà nghiên cứu sử dụng tài khoản GitHub MchinaMd57764 đã công khai tài liệu và mã nguồn chứng minh khả năng khai thác CVE-2026-112706.
Repository bao gồm mã nguồn ứng dụng thử nghiệm dành cho Xcode, các bản ghi kết quả và tài liệu mô tả cơ chế hoạt động của lỗ hổng.
Theo tác giả, lỗ hổng được phát hiện độc lập và báo cáo đến Apple Product Security vào ngày 15/10/2026.
Tuy nhiên, Apple xác nhận báo cáo này trùng với một vấn đề đã được ghi nhận trước đó.
Trong bản tin bảo mật, Apple ghi nhận đóng góp của Adriatik Raci, Rodolphe Brunetti thuộc Lupus Nova và Chris Bailey thuộc Short Circuit.
Do báo cáo được xác định là trùng lặp, tác giả repository không nhận được tiền thưởng bảo mật hoặc ghi nhận trong bản tin chính thức.
Sau khi Apple phát hành bản vá, tác giả quyết định công khai PoC nhằm phục vụ mục đích nghiên cứu bảo mật.
Mã nguồn được viết chủ yếu bằng Swift và đi kèm một dự án Xcode tối giản để kiểm chứng lỗ hổng trong môi trường thử nghiệm được cho phép.
8.CVE-2026-112706 có thể sử dụng để Jailbreak iOS không?
Mặc dù liên quan đến khả năng vượt qua giới hạn Sandbox, CVE-2026-112706 hiện không phải một phương pháp Jailbreak hoàn chỉnh.
Lỗ hổng cho phép ứng dụng đọc một số tệp được bảo vệ thông qua dịch vụ CoreMedia, nhưng không cung cấp quyền Root hoặc khả năng thực thi mã trong Kernel.
Ngoài ra, phương pháp khai thác chưa chứng minh được khả năng sửa đổi các thành phần hệ thống hoặc vô hiệu hóa cơ chế xác thực chữ ký mã của Apple.
Đây là những yếu tố quan trọng đối với việc phát triển một công cụ Jailbreak.
Tuy nhiên, những lỗ hổng liên quan đến Sandbox và quyền truy cập của tiến trình hệ thống vẫn có giá trị đối với cộng đồng nghiên cứu bảo mật iOS.
Trong một số trường hợp, các nhà nghiên cứu có thể kết hợp nhiều lỗ hổng khác nhau để xây dựng chuỗi khai thác phức tạp hơn.
Dù vậy, hiện chưa có bằng chứng cho thấy CVE-2026-112706 có thể được sử dụng để phát triển công cụ Jailbreak iOS 27.
9.Người dùng iPhone có cần lo lắng?
CVE-2026-112706 cho thấy ngay cả những ứng dụng hoạt động trong môi trường Sandbox vẫn có thể tiếp cận một số dữ liệu được bảo vệ nếu dịch vụ hệ thống kiểm tra quyền truy cập không đầy đủ.
Tuy nhiên, phạm vi dữ liệu có thể đọc được trong nghiên cứu này tương đối hạn chế.
Nhà nghiên cứu không chứng minh được khả năng truy cập tin nhắn, hình ảnh cá nhân, mật khẩu Keychain hoặc dữ liệu của những ứng dụng khác.
Ngoài ra, Apple đã phát hành bản vá bảo mật trong iOS 27.2.
Người dùng đang sử dụng các phiên bản iOS bị ảnh hưởng nên cập nhật lên phiên bản đã được vá để hạn chế nguy cơ bị khai thác.
Việc công khai CVE-2026-112706 tiếp tục cho thấy những điểm yếu trong cơ chế giao tiếp giữa ứng dụng và dịch vụ hệ thống có thể ảnh hưởng trực tiếp đến mô hình bảo mật Sandbox của iOS.
Mặc dù không phải lỗ hổng Jailbreak, nghiên cứu này vẫn mang đến những thông tin kỹ thuật đáng chú ý về CoreMedia, XPC và cách Apple kiểm soát quyền truy cập dữ liệu trên các phiên bản iOS hiện đại.
Mã nguồn và tài liệu nghiên cứu: GitHub – MchinaMd57764/CVE-2026-112706-CoreMedia-fd-leak.
Chưa có bình luận. Hãy là người đầu tiên chia sẻ.